Le secteur belge de la cybersécurité connaît une croissance remarquable. Selon une analyse récente d'Agoria, le chiffre d'affaires a bondi de 65 % entre 2021 et 2024, passant de 1,58 milliard d'euros à 2,61 milliards d'euros. Le secteur prévoit même un doublement d'ici 2030, avec un taux de croissance annuel de 15,9 %.
Ces investissements colossaux témoignent d'une prise de conscience collective. Cependant, avec une moyenne de 275 cyberattaques par jour en Belgique et une entreprise sur quatre qui devrait être touchée d'ici 2024, un angle mort persiste dans de nombreuses organisations : le portefeuille d'applications sur mesure développé au fil des ans.
Comprendre les défis liés aux applications sur mesure
Vos applications métier ont été développées avec soin, souvent pour répondre à des besoins spécifiques que les solutions disponibles sur le marché ne couvraient pas. C'est précisément parce qu'elles sont essentielles qu'elles méritent une attention particulière en matière de sécurité.
Prenons un exemple concret : une application de gestion développée en 2015 pour le secteur public. À l’époque, elle répondait parfaitement aux besoins et aux normes de sécurité. Aujourd’hui, les développeurs d’origine ont quitté l’entreprise, les frameworks utilisés ne sont plus mis à jour et les pratiques en matière de sécurité ont considérablement évolué. L’application fonctionne toujours, mais sa surface d’attaque s’est élargie sans que personne ne s’en aperçoive.
Cette situation est loin d'être rare. Elle reflète une réalité : le paysage de la sécurité évolue plus rapidement que nos applications, et nous avons besoin d'une approche permettant de combler cet écart sans tout refaire à zéro.
© 5th floor
Un contexte qui accentue l'urgence
« Nous avons récemment constaté les conséquences d’une cyberattaque de grande ampleur dans notre aéroport national, où des criminels ont dérobé des données relatives aux passagers et pris une entreprise en otage. »
Éric Van Cangh
Responsable de « Cyber Made in Belgium » chez Agoria
Le défi est particulièrement aigu pour les PME et le secteur public. Avec 4 000 postes d’experts en cybersécurité non pourvus et un taux de vacance de 12,4 % (contre 5,3 % dans le reste du secteur informatique), le recrutement de spécialistes devient extrêmement difficile. Parallèlement, 11 % des services de cybersécurité sont fournis aux administrations publiques, qui gèrent des données sensibles tout en faisant face à des contraintes budgétaires et à des ressources limitées.
La question qui se pose alors est la suivante : comment pouvons-nous renforcer la sécurité de ce sur quoi nous exerçons un contrôle partiel, avec des ressources limitées et sans tout réécrire ?
L4F : une approche de modernisation progressive
C'est pour relever ce défi que nous avons, chez 5th floor , développé « Legacy for the Future » (L4F). Plutôt qu'une refonte complète (coûteuse et risquée), nous proposons une transformation itérative reposant sur trois piliers complémentaires.
Audit : définir une vision claire
La première étape consiste à cerner précisément notre situation. Ensemble, nous analysons votre portefeuille d'applications afin d'identifier non seulement les vulnérabilités techniques, mais aussi leur impact réel sur votre activité.
Concrètement, nous examinons :

Les dépendances externes et leur niveau de maintenance
Pratiques actuelles en matière de sécurité face aux normes contemporaines
Points d'exposition aux données sensibles
Le niveau de documentation et de connaissances disponibles
L'objectif ? Vous fournir une feuille de route précise pour hiérarchiser vos actions en fonction des risques métier, et pas seulement des risques techniques.
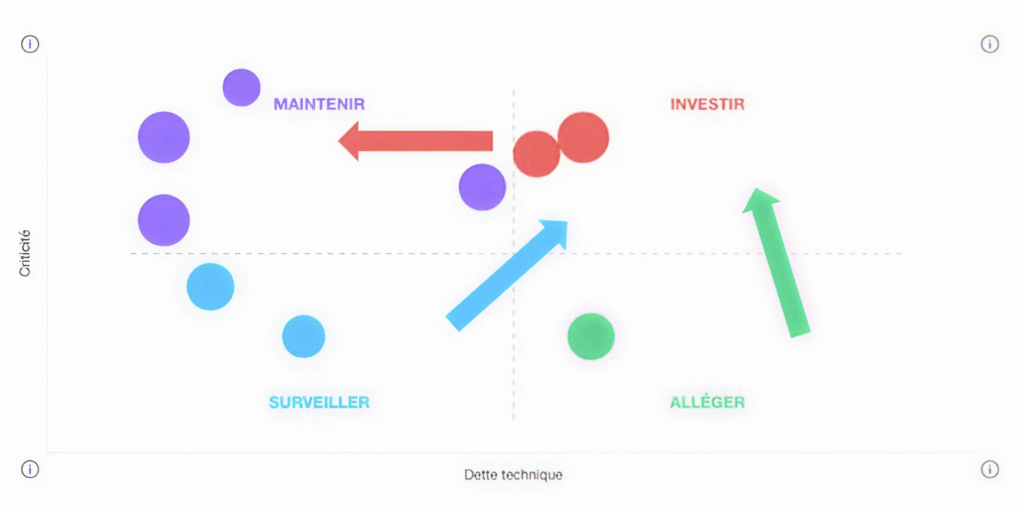
Exemple de vue du tableau de bord L4F dont les axes sont la dette technique et le niveau de criticité associés à chaque application
Établir des priorités : agir sur ce qui compte vraiment
Toutes les vulnérabilités n'ont pas le même impact. Une faille dans une application interne de gestion des congés ne présente pas le même risque que l'exposition des données des clients ou des utilisateurs. C'est pourquoi nous travaillons avec vous pour élaborer un plan d'action qui hiérarchise les interventions en fonction de votre chaîne de valeur et de vos enjeux métier.
Cette approche itérative permet d'obtenir rapidement des résultats là où ils sont les plus cruciaux, tout en répartissant l'effort dans le temps. Les premières améliorations en matière de sécurité sont visibles dès les premières semaines, sans pour autant paralyser vos activités.
Maîtrise : construire une autonomie durable
La sécurité est un processus continu, et non un projet ponctuel. C'est pourquoi le développement des compétences de vos équipes est au cœur de notre approche. Nous travaillons main dans la main avec vos collaborateurs : formation pratique, co-développement, transfert de connaissances et documentation.
Cette approche itérative permet d'obtenir rapidement des résultats là où ils sont les plus cruciaux, tout en répartissant l'effort dans le temps. Les premières améliorations en matière de sécurité sont visibles dès les premières semaines, sans pour autant paralyser vos activités.
« Quelques centaines de diplômés par an ne suffisent pas à combler ce déficit. Nous avons besoin de toute urgence d'une coopération renforcée avec les établissements d'enseignement supérieur et les autres institutions éducatives. »
Saskia Van Uffelen
Responsable « Main-d'œuvre de demain » chez Agoria
Sur un marché où il manque 4 000 experts, le développement des compétences en interne devient une stratégie de résilience incontournable.
Les résultats observés
Notre méthodologie L4F nous permet d'obtenir des résultats concrets dans le cadre de plusieurs projets :
- Réduisez les coûts de maintenance jusqu'à 50 % : moins d'incidents, moins d'interventions d'urgence, une plus grande prévisibilité
- Stabilité et sécurité renforcées : correction prioritaire des vulnérabilités critiques, réduction mesurable de la surface d'attaque
- Autonomie accrue des équipes : partage des connaissances, capacité à assurer la maintenance et le développement des applications
- Budget libéré pour l'innovation : réduction de la dette technique permettant d'investir dans de nouvelles fonctionnalités
Ces avantages ne remplacent pas votre stratégie globale de cybersécurité, mais viennent la compléter en abordant un aspect souvent négligé.
Renforcer ensemble notre dispositif de sécurité
Avec un secteur qui connaît une croissance annuelle de 15,9 % et des cyberattaques qui devraient augmenter de 165 % d’ici 2025, la cybersécurité est devenue un enjeu crucial pour la continuité des activités. La bonne nouvelle ? Vos applications existantes peuvent devenir des atouts précieux si vous leur accordez l’attention qu’elles méritent.
L4F vous propose une transformation progressive et réaliste : identifier les risques réels, donner la priorité aux actions à fort impact et renforcer l'autonomie de vos équipes. Dans un contexte de pénurie de compétences, cette approche vous permet de réaliser des progrès concrets sans dépendre uniquement du marché externe.
Prêt à renforcer la sécurité de vos ressources applicatives ?
Discutons ensemble de votre contexte et des opportunités de transformation pour vos applications métier. Notre équipe peut vous accompagner dans la réalisation d'une première analyse des risques afin d'identifier vos priorités. Discutons ensemble de votre situation.