De Belgische cyberbeveiligingssector maakt een opmerkelijke groei door. Volgens een recente analyse van Agoria is de omzet tussen 2021 en 2024 met 65 % gestegen, van 1,58 miljard euro naar 2,61 miljard euro. De sector verwacht zelfs een verdubbeling tegen 2030, met een jaarlijkse groei van 15,9 %.
Deze omvangrijke investeringen weerspiegelen een collectief bewustzijn. Maar met gemiddeld 275 cyberaanvallen per dag in België en een op de vier bedrijven die tegen 2024 hierdoor getroffen zullen zijn, blijft er bij veel organisaties een blinde vlek bestaan: de portefeuille van op maat gemaakte applicaties die in de loop der jaren is opgebouwd.
Inzicht in de uitdagingen van maatwerktoepassingen
Uw bedrijfsapplicaties zijn zorgvuldig ontwikkeld, vaak om tegemoet te komen aan specifieke behoeften waarvoor kant-en-klare oplossingen op de markt geen antwoord boden. Juist omdat ze van cruciaal belang zijn, verdienen ze speciale aandacht op het gebied van beveiliging.
Laten we een concreet voorbeeld nemen: een managementapplicatie die in 2015 voor de publieke sector is ontwikkeld. Destijds voldeed deze volledig aan de beveiligingsbehoeften en -normen. Inmiddels zijn de oorspronkelijke ontwikkelaars vertrokken, worden de gebruikte frameworks niet meer bijgewerkt en zijn de beveiligingspraktijken aanzienlijk verbeterd. De applicatie werkt nog steeds, maar het aanvalsoppervlak is toegenomen zonder dat iemand dit heeft opgemerkt.
Deze situatie is allesbehalve zeldzaam. Het weerspiegelt een realiteit: het beveiligingslandschap ontwikkelt zich sneller dan onze applicaties, en we hebben een aanpak nodig om deze kloof te overbruggen zonder alles opnieuw te moeten bouwen.
© 5th floor
Een context die de urgentie nog eens extra benadrukt
“Onlangs hebben we de gevolgen gezien van een grootschalige cyberaanval op onze nationale luchthaven, waarbij criminelen passagiersgegevens hebben gestolen en een bedrijf in gijzeling hebben genomen.”
Eric Van Cangh
Hoofd van Cyber Made in Belgium bij Agoria
De uitdaging is vooral groot voor het MKB en de publieke sector. Met 4.000 onvervulde vacatures voor cyberbeveiligingsdeskundigen en een vacaturepercentage van 12,4% (tegenover 5,3% in de rest van de IT-sector) wordt het steeds moeilijker om specialisten aan te trekken. Tegelijkertijd wordt 11% van de cyberbeveiligingsdiensten geleverd aan overheidsinstanties, die gevoelige gegevens beheren en daarbij te maken hebben met budgettaire beperkingen en beperkte middelen.
De vraag is dan: hoe kunnen we de beveiliging van datgene waarover we gedeeltelijke controle hebben, versterken, met beperkte middelen en zonder alles opnieuw te moeten schrijven?
L4F: een vooruitstrevende aanpak van modernisering
Om deze uitdaging aan te pakken, hebben wij bij 5th floor ‘Legacy for the Future’ (L4F) ontwikkeld. In plaats van een volledige herschrijving (wat kostbaar en riskant is), stellen wij een stapsgewijze transformatie voor die is gebaseerd op drie elkaar aanvullende pijlers.
Auditing: een duidelijke visie vaststellen
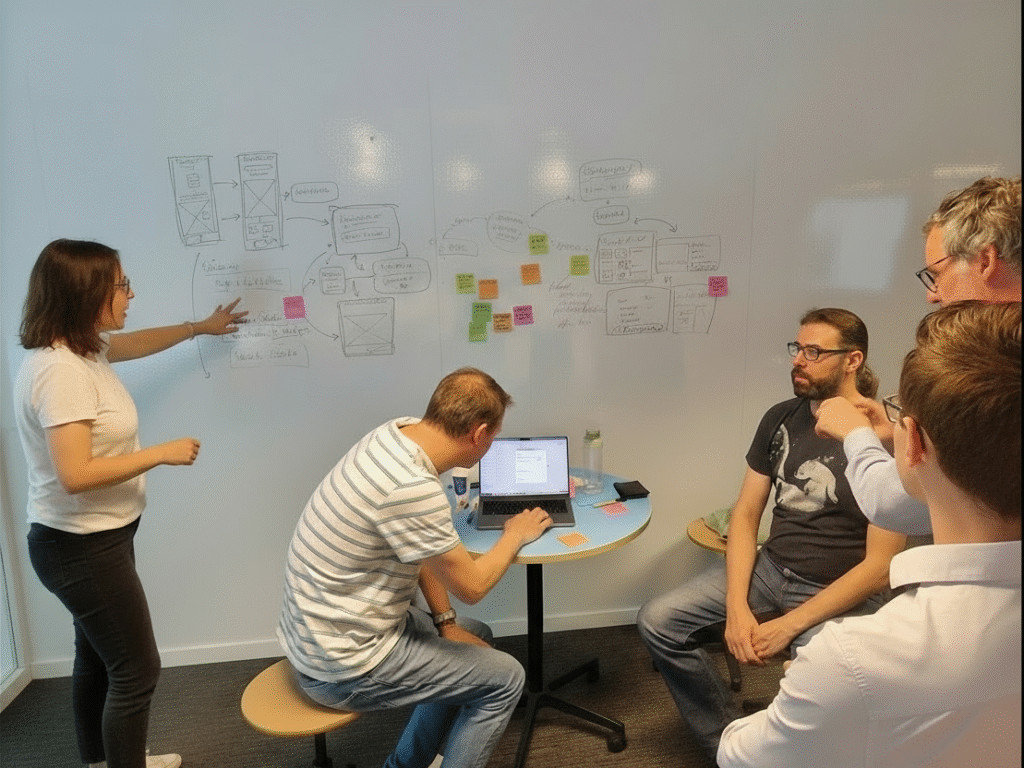
De eerste stap is om precies in kaart te brengen waar we staan. Samen analyseren we uw applicatieportfolio om niet alleen technische kwetsbaarheden op te sporen, maar ook de daadwerkelijke gevolgen daarvan voor uw bedrijf in kaart te brengen.
Concreet bekijken we het volgende:

Externe afhankelijkheden en hun onderhoudsniveau
Huidige beveiligingspraktijken versus hedendaagse normen
Punten waar gevoelige gegevens worden blootgesteld
De mate waarin documentatie en kennis beschikbaar zijn
Het doel? Je een nauwkeurig overzicht bieden waarmee je je acties kunt prioriteren op basis van bedrijfsrisico’s, en niet alleen op basis van technische risico’s.
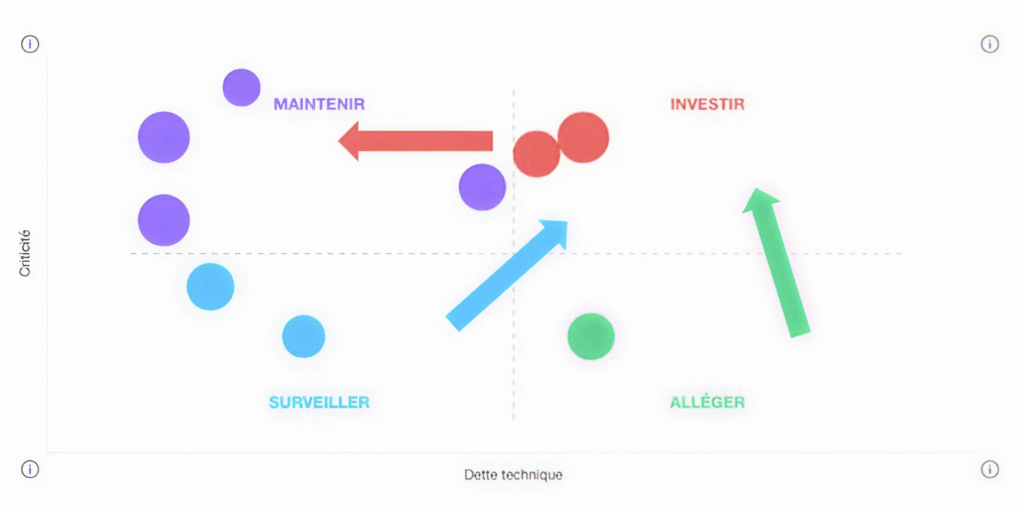
Voorbeeld van een weergave van het L4F- dashboard, met als assen de technische schuld en de kriticiteit die aan elke app is gekoppeld
Prioriteiten stellen: doe wat er echt toe doet
Niet alle kwetsbaarheden hebben dezelfde gevolgen. Een fout in een interne applicatie voor verlofbeheer vormt niet hetzelfde risico als het openbaar maken van klant- of gebruikersgegevens. Daarom stellen we samen met u een actieplan op waarin maatregelen worden geprioriteerd op basis van uw waardestroom en zakelijke uitdagingen.
Deze iteratieve aanpak zorgt voor snelle resultaten op de punten waar die het meest cruciaal zijn, terwijl de inspanningen over een langere periode worden gespreid. De eerste verbeteringen op het gebied van beveiliging worden al binnen de eerste paar weken zichtbaar, zonder dat uw bedrijfsvoering hierdoor wordt lamgelegd.
Mastering: het opbouwen van duurzame zelfredzaamheid
Beveiliging is een continu proces, geen eenmalig project. Daarom staat het ontwikkelen van de vaardigheden van uw teams centraal in onze aanpak. We werken nauw samen met uw medewerkers: praktische training, gezamenlijke ontwikkeling, kennisoverdracht en documentatie.
Deze iteratieve aanpak zorgt voor snelle resultaten op de punten waar die het meest cruciaal zijn, terwijl de inspanningen over een langere periode worden gespreid. De eerste verbeteringen op het gebied van beveiliging worden al binnen de eerste paar weken zichtbaar, zonder dat uw bedrijfsvoering hierdoor wordt lamgelegd.
"Een paar honderd afgestudeerden per jaar zijn niet genoeg om de kloof te dichten. We hebben dringend behoefte aan meer samenwerking met hogescholen, universiteiten en andere onderwijsinstellingen."
Saskia Van Uffelen
Manager Toekomstig Personeelsbestand bij Agoria
In een markt waar een tekort is aan 4.000 deskundigen, wordt het intern opbouwen van vaardigheden een essentiële strategie om veerkracht te waarborgen.
De waargenomen resultaten
Dankzij onze L4F-methodiek kunnen we bij diverse projecten tastbare resultaten boeken:
- Verlaag de onderhoudskosten met wel 50%: minder storingen, minder spoedinterventies, meer voorspelbaarheid
- Verbeterde stabiliteit en beveiliging: kritieke kwetsbaarheden worden met voorrang aangepakt, meetbare vermindering van het aanvalsoppervlak
- Meer autonomie voor het team: gedeelde kennis, het vermogen om applicaties te onderhouden en verder te ontwikkelen
- Middelen vrijgemaakt voor innovatie: vermindering van de technische schuld, waardoor er kan worden geïnvesteerd in nieuwe functies
Deze voordelen vormen geen vervanging voor uw algemene cyberbeveiligingsstrategie, maar vormen een aanvulling daarop door een vaak over het hoofd gezien aspect aan te pakken.
Samen werken aan een versterkte beveiligingspositie
Aangezien de sector jaarlijks met 15,9% groeit en het aantal cyberaanvallen naar verwachting tegen 2025 met 165% zal toenemen, is cyberbeveiliging een cruciale factor voor de bedrijfscontinuïteit geworden. Het goede nieuws? Uw bestaande applicaties kunnen waardevolle activa worden als ze de aandacht krijgen die ze verdienen.
L4F biedt u een vooruitstrevende en realistische transformatie: het in kaart brengen van daadwerkelijke risico’s, het prioriteren van maatregelen met een grote impact en het versterken van de zelfstandigheid van uw teams. In een context van een tekort aan expertise stelt deze aanpak u in staat om concrete vooruitgang te boeken zonder uitsluitend op de externe markt te hoeven vertrouwen.
Klaar om de beveiliging van uw applicatie-assets te versterken?
Laten we uw situatie bespreken en kijken welke mogelijkheden er zijn om uw bedrijfsapplicaties te transformeren. Ons team kan u helpen met een eerste risicoanalyse om uw prioriteiten in kaart te brengen. Laten we uw situatie bespreken